Ekip ve güvenlik · 11 dk okuma · Güncellendi:
Ekip yetkileri ve veri güvenliği: küçük işletmeler için pratik çerçeve
Finans verisi sızdığında kaybolan şey yalnız bilgi değildir; müşterinin güveni de gider. İyi haber: korunmanın büyük kısmı pahalı yazılımlarla değil, doğru alışkanlıklarla olur.
Kısaca
- En az yetki ilkesi, her kullanıcıya yalnız işini yapmaya yetecek erişimi vermek ve bunu düzenli aralıklarla gözden geçirmek demektir.
- İki adımlı doğrulama, sızan bir şifrenin tek başına hesaba girmeye yetmemesini sağlar ve fatura kesen herkes için açılmalıdır.
- Çalışan ayrıldığı gün erişimi kapatılmalıdır; Heyşirket'te erişimi kapatılan kullanıcının açık web oturumları hemen sonlandırılır.
- KVKK, müşteri ve çalışan verisi işleyen her işletmeyi kapsar; VERBİS kaydı ise çalışan sayısı ve bilanço eşiklerine göre zorunlu olabilir.
- İşlem geçmişi, kimin neyi ne zaman yaptığını gösterir; düzenli bakılmadığında yalnızca olaydan sonra işe yarar.
Cuma öğleden sonra muhasebe sorumlusuna bir e-posta geliyor. Gönderen, Atlas Kahve'nin yıllardır çalıştığı ambalaj tedarikçisi gibi görünüyor: “Banka hesabımız değişti, bu ayki ödemeyi yeni IBAN'a yapar mısınız?”
E-posta adresinde tek bir harf farklı. Fark edilmezse 86.400 TL yanlış hesaba gider ve büyük ihtimalle geri gelmez. Bu senaryo, küçük işletmelerin yaşadığı en yaygın finansal dolandırıcılık biçimlerinden biridir ve tek bir teknik açık gerektirmez.
Bu yazıda ekip yetkilerinden iki adımlı doğrulamaya, çalışan ayrılışından KVKK'nın temel yükümlülüklerine kadar küçük bir işletmenin uygulayabileceği bir güvenlik çerçevesi kuruyoruz. Sonda, bu cuma öğleden sonrasını atlatmanın üç cümlelik kuralını da bulacaksınız.
Bölüm 1 · İlke En az yetki ilkesi nedir?
En az yetki ilkesi, bir kullanıcıya yalnızca görevini yerine getirmesi için gereken verilere ve işlemlere erişim verilmesidir. Satış temsilcisinin kâr marjını, depo sorumlusunun banka bakiyesini görmesine gerek yoktur.
Bu ilke güvensizlikten değil, risk yönetiminden doğar. Bir hesabın şifresi ele geçirildiğinde ya da bir çalışan yanlışlıkla bir kaydı sildiğinde, zararın büyüklüğü o hesabın yetkisiyle sınırlıdır.
| Kişi | İşi | Önerilen rol | Neden? |
|---|---|---|---|
| Firma sahibi | Her şey | Sahip | Son karar ve sorumluluk onda. |
| Ortak / genel müdür | Yönetim | Yönetici | Tam yetki gerekir; en az iki yönetici süreklilik sağlar. |
| Dış mali müşavir | Kayıt ve beyan | Mali müşavir | Finansal kayıtlara erişir; kullanıcı ve ayarlara dokunmaz. |
| Ofis / finans çalışanı | Tahsilat, ödeme, rapor | Finans | Fatura kesmez, müşteri kartı değiştirmez. |
| Satış temsilcisi | Teklif, fatura | Satış | Raporlar ve ödemeler menüsü gizlidir. |
| Depo sorumlusu | Stok, satın alma | Stok | Fatura ve tahsilata erişmez. |
| Yatırımcı / danışman | İzleme | Görüntüleyici | Hiçbir kaydı değiştiremez. |
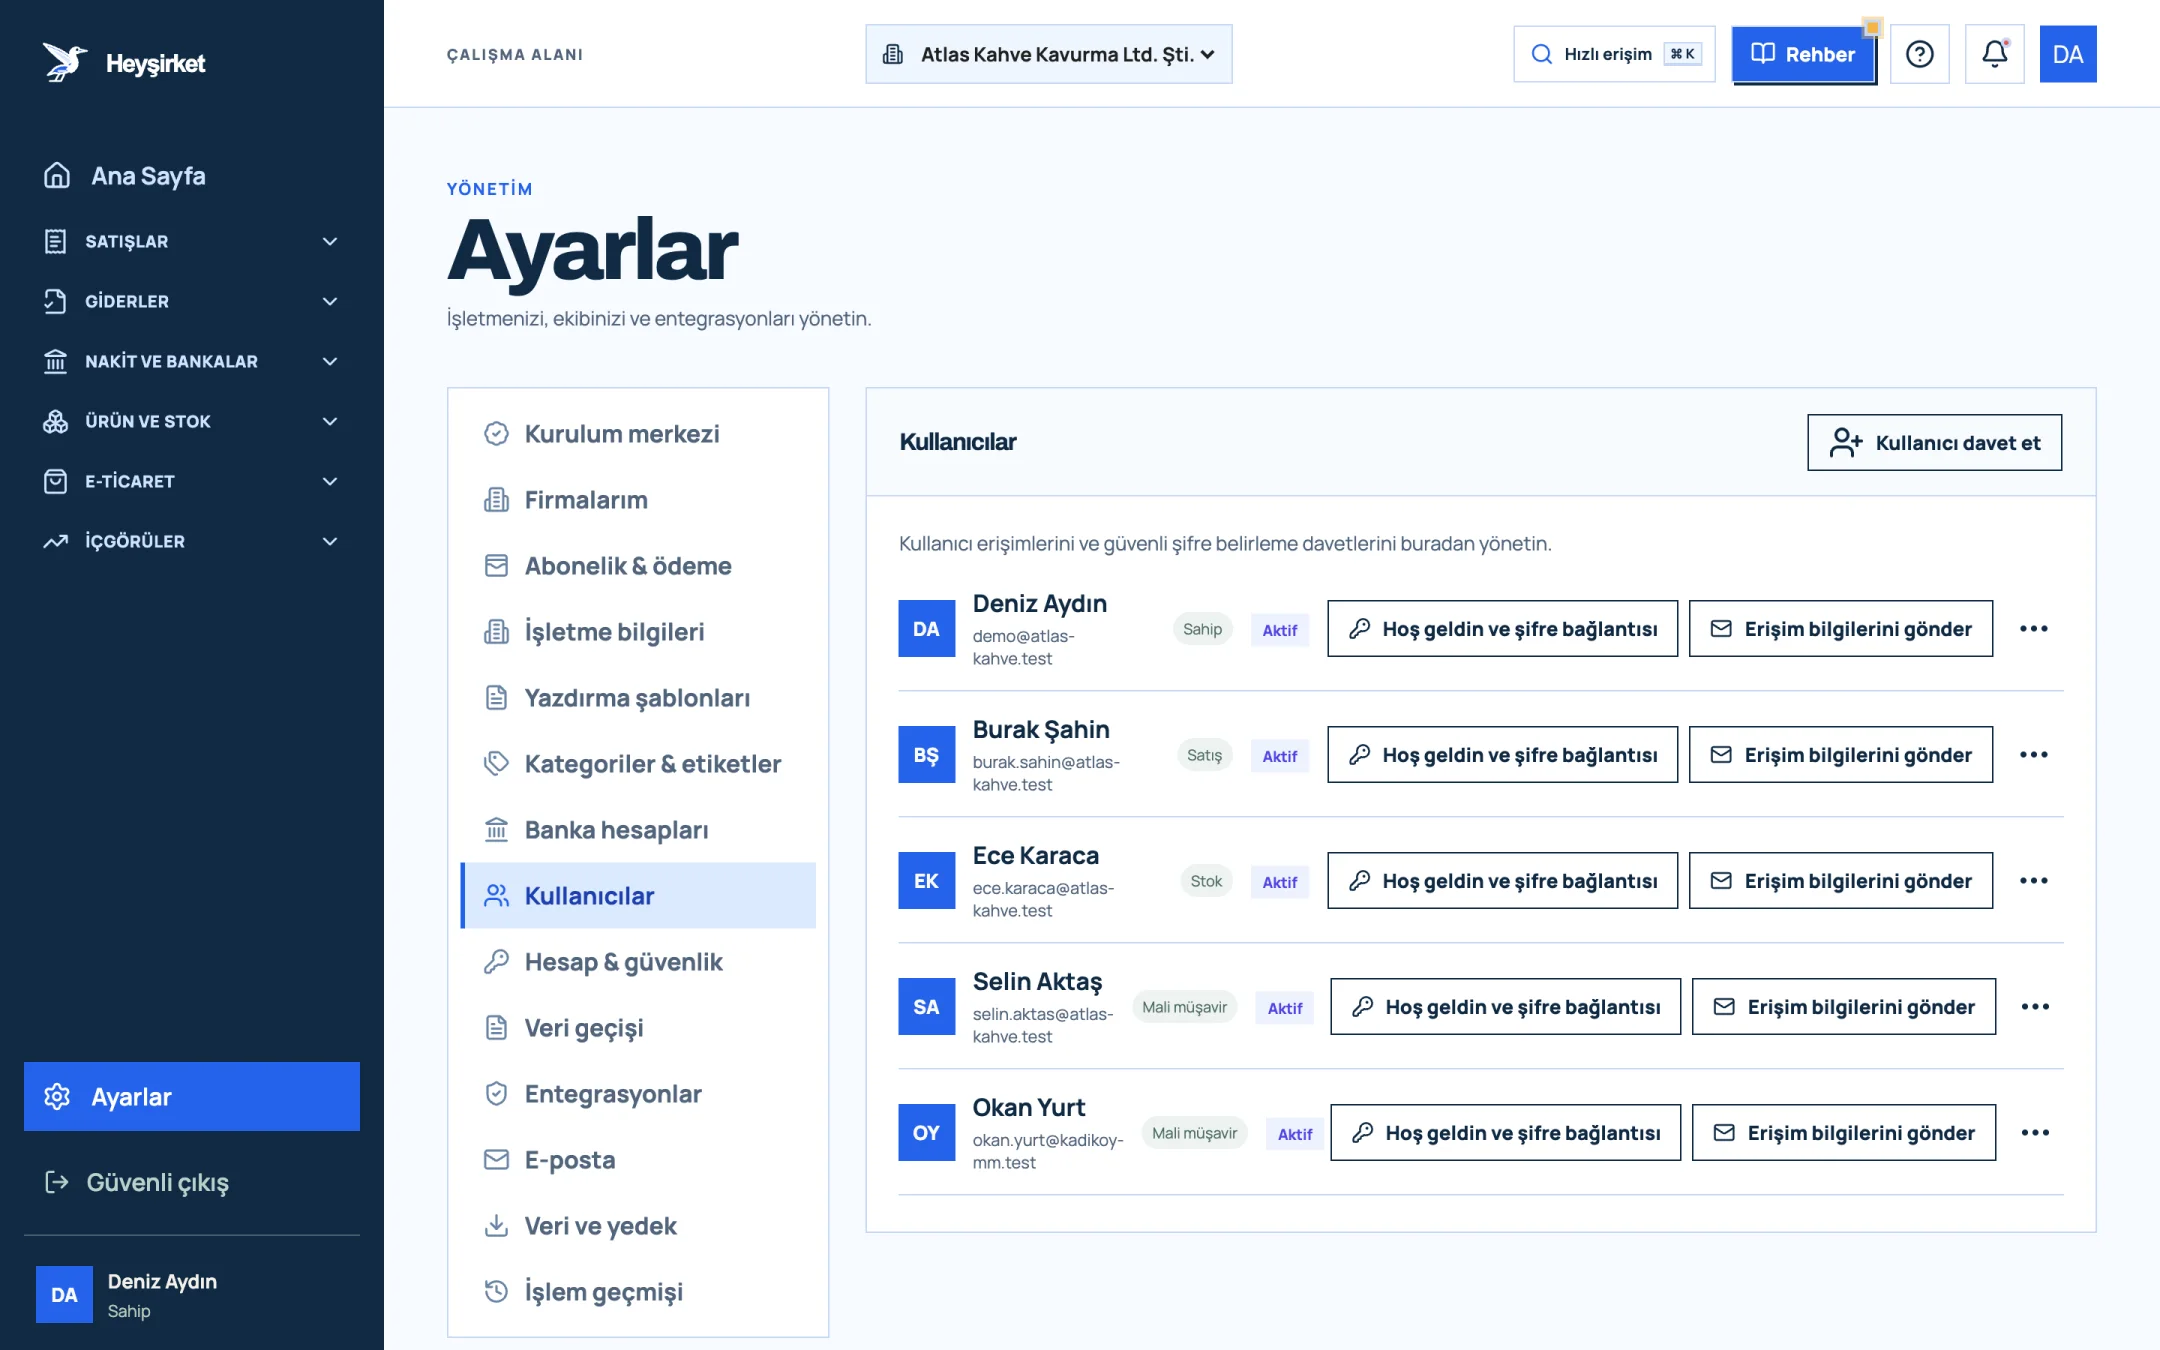
- 1. Kullanıcı davet et
- 2. Kullanıcı rolü (Sahip, Satış, Stok, Mali müşavir)
- 3. Erişim bilgilerini gönder
Rolleri tek tek ayarlamanın adımlarını ekip ve roller rehberinde anlattık. Ama doğru rol, sızan bir şifreye karşı tek başına yetmez.
Bölüm 2 · Kimlik İki adımlı doğrulama neden artık lüks değil?
İki adımlı doğrulama, girişte şifreye ek olarak kullanıcının elindeki bir cihazdan üretilen tek kullanımlık kodun istenmesidir. Şifre başka bir siteden sızmış olsa bile, kod olmadan hesaba girilemez.
Şifreler en çok, insanlar aynı şifreyi farklı yerlerde kullandığı için ele geçirilir. Bir alışveriş sitesinden sızan e-posta ve şifre çifti, saldırganlar tarafından başka sitelerde otomatik olarak denenir.
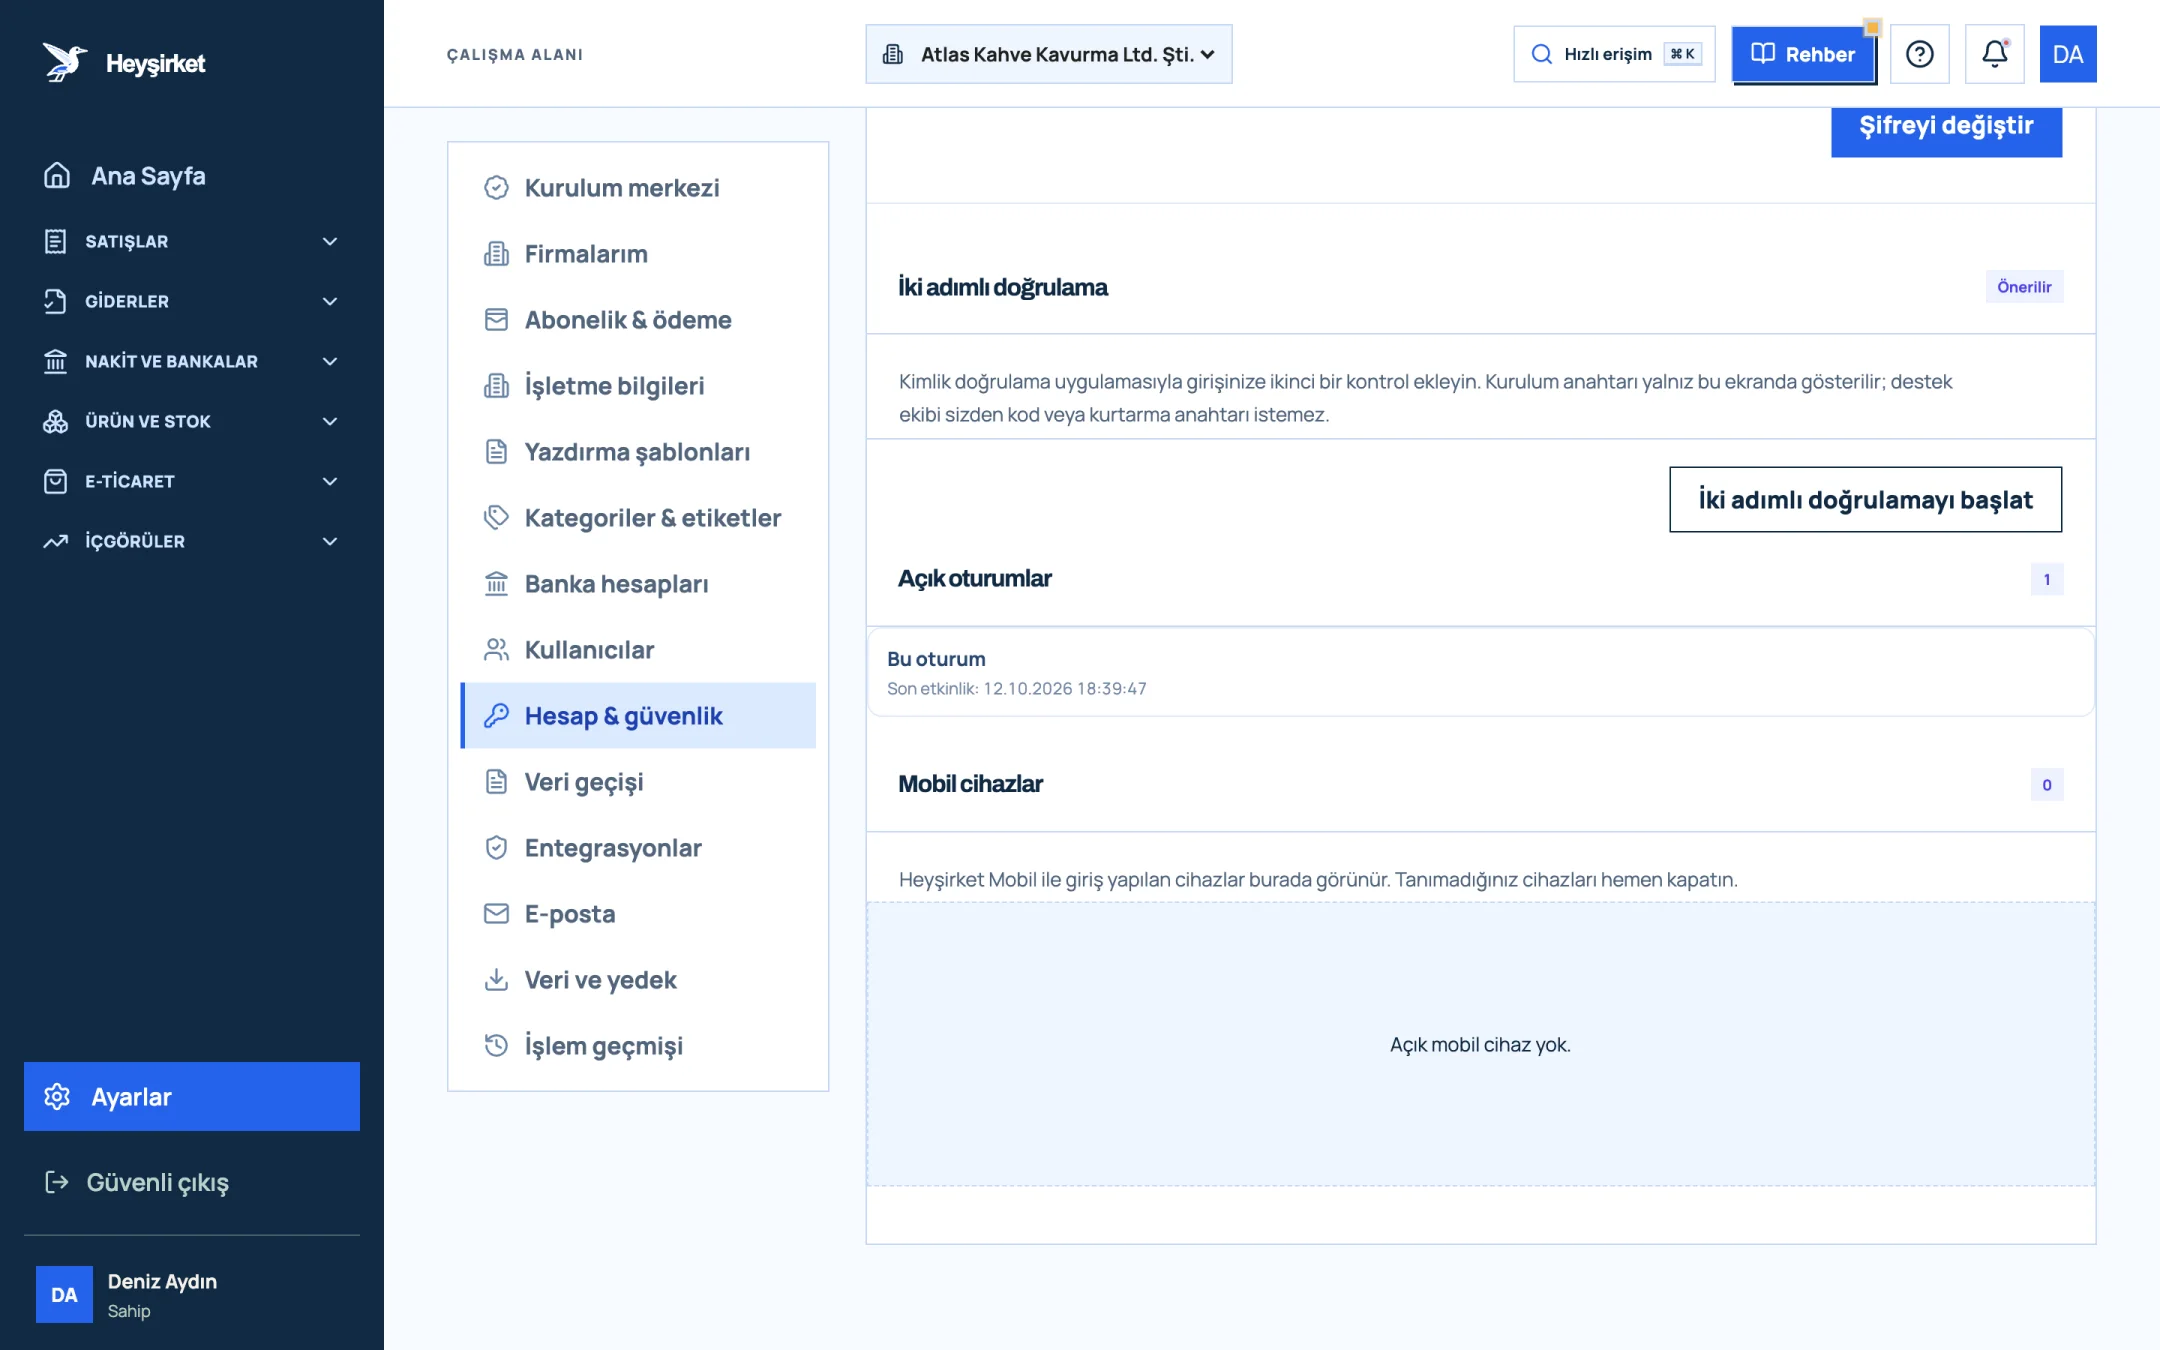
- 1. Hesap & güvenlik sekmesi
- 2. İki adımlı doğrulama bölümü
- 3. İki adımlı doğrulamayı başlat
- 4. Açık oturumlar
- Heyşirket'te şifreler en az 8 karakter olmalı, en az bir harf ve bir rakam içermelidir.
- Art arda beş hatalı şifre denemesinde hesap 15 dakika kilitlenir.
- Şifre değiştirildiğinde diğer tüm oturumlar kapatılır.
- İki adımlı doğrulamada etkinleştirme sonrası sekiz tek kullanımlık kurtarma kodu verilir.
Ortak bilgisayar kullanılıyorsa: Mümkünse her kişi kendi cihazından ve kendi kullanıcısıyla girmelidir. Ortak bir bilgisayar kullanılıyorsa iş bitince Güvenli çıkış yapılmalı ve tarayıcıya şifre kaydedilmemelidir; açık kalan oturumları Hesap & güvenlik sekmesinden kapatabilirsiniz.
Bölüm 3 · Ayrılış Bir çalışan ayrıldığında erişimi nasıl kapatılır?
Çalışan ayrılış süreci (offboarding), ayrılan kişinin işletmenin sistemlerine, cihazlarına ve hesaplarına erişiminin aynı gün ve eksiksiz kapatılmasıdır. Kötü niyet beklemek gerekmez; unutulmuş açık bir oturum bile risktir.
Çalışan ayrılış kontrol listesi
- Ön muhasebe programında erişim durumunu Erişimi kapalı yapın.
- Ayrılan kişinin kullandığı ortak şifreleri (banka, e-Belge sağlayıcı, pazaryeri paneli) değiştirin.
- Şirket e-posta hesabını kapatın ya da yönlendirin.
- Şirkete ait telefon, bilgisayar ve kartları teslim alın.
- Ayrılan kişinin sorumlu olduğu açık işleri (teklifler, tahsilat takibi) başka birine devredin.
- İşlem geçmişinde son günlere ait kayıtlara bir kez göz atın.
Heyşirket'te erişimi kapatılan kullanıcının açık web oturumları kaydettiğiniz anda sonlandırılır ve kişiye erişim değişikliği e-postayla bildirilir. Kullanıcının geçmişte kestiği faturalar ve girdiği kayıtlar silinmez; işlem geçmişinde adıyla kalır.
Bölüm 4 · Dolandırıcılık Sahte IBAN değişikliği talebine karşı nasıl korunursunuz?
Sahte IBAN dolandırıcılığı, bir tedarikçinin ya da yöneticinin kimliğine bürünülerek ödemenin dolandırıcının hesabına yönlendirilmesidir. Saldırgan çoğu zaman gerçek bir yazışmanın içine girer ya da adresi tek harf farklı bir e-posta kullanır.
| Ambalaj tedarikçisine aylık ödeme (KDV dahil) | 86.400 TL |
|---|---|
| Sahte e-postayla istenen IBAN değişikliği | Cuma 16.40 |
| Telefonla teyit (bilinen numaradan) | Cuma 16.45 |
| Önlenen kayıp | 86.400 TL |
Örnek kurgusaldır. Teyit için e-postadaki numarayı değil, daha önceden kayıtlı olan numarayı arayın.
Korunmanın kuralı üç cümledir: IBAN değişikliği hiçbir zaman yalnız e-postayla kabul edilmez. Daima önceden bilinen bir telefon numarasından teyit edilir. Teyidi, ödemeyi yapan kişiden farklı biri yapar.
Son cümle yine en az yetki ilkesine bağlanır: tedarikçi kartını değiştiren kişi ile ödemeyi kaydeden kişinin farklı olması, tek bir hatanın zarara dönüşmesini zorlaştırır.
Bu tür olaylar yaşandığında dolandırıcılık şüphesini vakit kaybetmeden bankanıza bildirin ve ödemenin durdurulmasını isteyin. Ne kadar hızlı hareket ederseniz paranın geri alınma ihtimali o kadar artar. Olayı ekip içinde de paylaşın; aynı saldırgan çoğu zaman aynı işletmede ikinci bir kişiyi daha dener.
Bölüm 5 · KVKK KVKK küçük işletmeleri nasıl etkiler?
6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK), gerçek kişilere ait her türlü bilgiyi işleyen veri sorumlularını kapsar. Müşteri adı, telefon numarası, çalışan bordrosu ve şahıs müşterilerin TC kimlik numarası kişisel veridir.
| Yükümlülük | Ne demek? | Pratik karşılığı |
|---|---|---|
| Aydınlatma | Kişiye verisinin neden ve nasıl işlendiğini anlatmak | Web sitesi ve sözleşmelerde aydınlatma metni |
| Veri minimizasyonu | İşin gerektirmediği veriyi toplamamak | Faturada gerekmeyen bilgiyi müşteri kartına yazmamak |
| Veri güvenliği | Yetkisiz erişimi önleyecek önlemleri almak | Rol bazlı erişim, iki adımlı doğrulama, yedekleme |
| İhlal bildirimi | Veri ihlalinde Kurul'a ve ilgililere bildirim | Bir olay planı ve sorumlu kişi |
| VERBİS kaydı | Veri sorumluları siciline kayıt | Eşiklere göre zorunlu olabilir |
KVKK'nın 12. maddesi, veri sorumlusuna kişisel verilerin hukuka aykırı erişimini önlemek için gerekli teknik ve idari tedbirleri alma yükümlülüğü getirir. Rol bazlı erişim ve iki adımlı doğrulama, bu tedbirlerin en temel ve belgelenebilir olanlarıdır.
Bölüm 6 · İz İşlem geçmişi neyi gösterir, ne zaman bakmalı?
İşlem geçmişi (audit log), sistemde yapılan önemli işlemlerin kim tarafından ve ne zaman yapıldığını gösteren, sonradan değiştirilemeyen kayıt listesidir. Bir fatura kesildiğinde, bir kullanıcının erişimi değiştiğinde ya da bir veri yedeği indirildiğinde buraya bir satır düşer.
Heyşirket'te işlem geçmişi Ayarlar'daki İşlem geçmişi sekmesindedir ve yalnız Sahip ile Yönetici rolüne açıktır. Yalnız sorunları göster düğmesi listeyi başarısız ya da durdurulmuş işlemlere indirir; bir kayda tıkladığınızda ayrıntısını görürsünüz.
- Haftalık: “Kullanıcı erişimi güncellendi” ve “Kullanıcı davet edildi” satırlarına bakın; tanımadığınız bir değişiklik var mı?
- Çalışan ayrıldığında: ayrılan kişinin son günlerdeki işlemlerini kontrol edin.
- Bir şey ters gittiğinde: Yalnız sorunları göster ile başarısız işlemlere odaklanın.
Ayarlar'daki E-posta sekmesinde Haftalık hesap ve güvenlik özeti al seçeneğini açarsanız bu kontrolün bir kısmı her hafta e-postanıza gelir.
Bölüm 7 · Yedek Kendi veri yedeğinizi almalı mısınız?
Veri yedeği, kayıtlarınızın bir kopyasının sizin kontrolünüzde bir yerde saklanmasıdır. Bulut yazılımlar verilerinizi kendi altyapılarında korur; ama kendi kopyanızın olması, hiçbir koşulda verinize erişimsiz kalmamanızı sağlar.
Heyşirket'te Ayarlar'daki Veri ve yedek sekmesindeki Tam veri yedeğini indir düğmesi; müşterileri, ürünleri, faturaları, fatura kalemlerini, tahsilatları, işletme bilgilerini ve banka hesaplarını tek bir JSON dosyasında indirir. Bu dosyayı ayda bir alıp şifreli bir yerde saklamak iyi bir alışkanlıktır.
Bölüm 8 · Banka Banka ve ödeme yetkileri nasıl ayrılmalı?
Ödeme yetkilerinin ayrılması, bir ödemenin hazırlanması ile onaylanmasının farklı kişiler tarafından yapılmasıdır. İç kontrolde “dört göz ilkesi” olarak da bilinir ve tek bir kişinin hatasının ya da kötü niyetinin doğrudan paraya dönüşmesini engeller.
Pek çok banka, kurumsal internet bankacılığında ödemeyi hazırlayan ve onaylayan kullanıcıları ayırmaya imkân tanır. Bankanızla bu yetki yapısını konuşun: örneğin finans çalışanı ödeme talimatını girsin, belirli bir tutarın üzerindeki ödemeleri firma sahibi onaylasın.
Aynı mantık ön muhasebe programında da geçerlidir. Tedarikçi kartlarını ve banka bilgilerini düzenleyebilen kişiyle ödemeyi kaydeden kişi farklı olduğunda, sahte IBAN senaryosundaki gibi bir değişiklik ikinci bir gözden geçmeden ödemeye dönüşemez. Heyşirket'te işletmenin kendi banka hesabı ayarları yalnız Sahip ve Yönetici rolüne açıktır.
Bölüm 9 · Düzen Kullanıcı erişimleri ne sıklıkla gözden geçirilmeli?
Erişim incelemesi, sistemdeki bütün kullanıcıların ve rollerinin belirli aralıklarla tek tek kontrol edilmesidir. Küçük bir işletme için üç ayda bir yapılan on dakikalık bir inceleme yeterlidir.
- Kullanıcı listesini açın ve her ismin hâlâ işletmede çalışıp çalışmadığını kontrol edin.
- Her kullanıcının rolünün bugünkü işine uygun olup olmadığına bakın; görev değişikliği rol değişikliği gerektirir.
- Davet bekliyor durumunda uzun süredir bekleyen davetleri ya tamamlatın ya da erişimi kapatın.
- Yönetici sayısını kontrol edin: en az iki, ama gerekenden fazla değil.
- Kendi Açık oturumlar listenize bakın ve tanımadığınız oturumları kapatın.
Atlas Kahve'de bu inceleme her çeyreğin ilk pazartesi yapılıyor. İlk incelemede, yaz döneminde pazaryeri siparişleri için geçici olarak eklenen bir çalışanın hâlâ Satış rolüyle aktif olduğu fark edildi. Erişim aynı dakika kapatıldı.
Bölüm 10 · Oltalama Sahte e-posta ve bağlantıları nasıl ayırt edersiniz?
Oltalama (phishing), sizi gerçek bir kurum ya da kişi gibi görünen bir mesajla sahte bir sayfaya şifre girmeye veya ödeme yapmaya yönlendirme girişimidir. Finans ekipleri, para hareketine yetkili oldukları için en sık hedef alınan kişilerdir.
Şüpheli mesajın işaretleri
- Gönderen adresinde küçük bir harf ya da alan adı farkı var.
- Mesaj aciliyet yaratıyor: “bugün ödenmezse”, “hesabınız kapatılacak”.
- Bağlantının üzerine geldiğinizde görünen adres, beklediğiniz siteyle aynı değil.
- Sizden şifre, doğrulama kodu ya da kurtarma kodu isteniyor.
- Banka hesabı, IBAN veya ödeme talimatı değişikliği isteniyor.
Heyşirket'e giriş yaparken adres çubuğunda yalnız heysirket.com alan adını gördüğünüzden emin olun. Heyşirket destek ekibi sizden hiçbir zaman şifre, doğrulama kodu veya kurtarma kodu istemez; böyle bir talep gelirse yanıtlamadan info@heysirket.com adresine iletin.
Bölüm 11 · Özet Küçük bir işletme için güvenlik çerçevesi nasıl görünür?
Küçük bir işletme için veri güvenliği çerçevesi beş katmandan oluşur: doğru kişiye doğru rol, güçlü kimlik doğrulama, düzenli gözden geçirme, zamanında erişim kapatma ve kendi kontrolünüzde bir yedek.
- Rol — En az yetki
- Kimlik — İki adımlı doğrulama
- Gözden geçirme — İşlem geçmişi
- Ayrılış — Aynı gün kapat
- Yedek — Ayda bir
Bu çerçeveyi kurmak bir öğleden sonranızı alır, korumak ise ayda yarım saatinizi. Mali müşavirinizle erişimi nasıl paylaşacağınızı mali müşavirle çalışma yazısında, ön muhasebenin genel düzenini ön muhasebe nedir yazısında bulabilirsiniz.
Bir kullanıcının şifresinin çalındığından şüpheleniyorum, ne yapmalıyım?
Kullanıcının hemen şifresini değiştirmesini isteyin; şifre değişikliği diğer tüm oturumları kapatır. Gerekirse erişimini geçici olarak Erişimi kapalı yapın, işlem geçmişinde son kayıtları inceleyin ve iki adımlı doğrulamayı açtırın.
Küçük bir işletme için de en az yetki ilkesi gerekli mi?
Evet. Çalışan sayısı az olduğunda bile şifre sızıntısı ve yanlışlıkla yapılan değişiklik riski vardır. Rol bazlı erişim bu riskin etkisini sınırlar.
VERBİS'e kayıt olmam gerekiyor mu?
Yıllık çalışan sayınız 50'den az, yıllık bilanço toplamınız 100 milyon TL'den az ve ana faaliyetiniz özel nitelikli veri işleme değilse genel kural olarak muafsınız. Durumunuzu güncel Kurul kararlarıyla ve danışmanınızla teyit edin.
Ayrılan çalışanın kestiği faturalar ne olur?
Silinmez. Erişimi kapatılan kullanıcının kayıtları ve işlem geçmişindeki izleri korunur; yalnız sisteme girişi engellenir.
İşlem geçmişini kimler görebilir?
Heyşirket'te işlem geçmişi yalnız Sahip ve Yönetici rolündeki kullanıcılara açıktır.
İki adımlı doğrulamayı tüm ekip için zorunlu yapabilir miyim?
Doğrulama her kullanıcının kendi hesabından açılır. Yönetici olarak ekibinizden açmalarını isteyebilir ve kurulumu birlikte yapabilirsiniz.
Ekip erişimlerinizi gözden geçirin Her kullanıcının rolünü ve erişim durumunu kontrol edin; ayrılanların erişimini kapatın. Kullanıcıları aç
Yazar: Heyşirket Editör Ekibi